
医院全链路智能防黄牛网络安全防护体系建设实践
一、案例背景
服务线上化进程加速,线上预约挂号已成为患者就医的核心入口。与此同时,号贩子群体不断利用技术手段实施号源抢占、身份冒用、接口滥用等违规行为,不仅扰乱正常医疗秩序、损害患者公平就医权益,也对医院挂号系统的业务安全、网络安全与数据安全构成多重挑战。
牛抢号顽疾、保障医疗资源公平分配,医院以网络安全与业务安全深度融合为核心思路,构建覆盖 “业务逻辑 - 应用接口 - 账号身份 - 运营闭环” 的全链条防黄牛安全防护体系,通过技术创新、机制完善与运营迭代相结合,精准打击各类恶意抢号行为,实现了防护能力与服务体验的双重提升。
二、面临的核心安全挑战
1. 动化脚本攻击频发:号贩子利用批量脚本、自动化工具绕过前端界面直接调用挂号接口,实施高频查号、秒级抢号,号源释放瞬间即被批量抢占,普通患者难以正常获取号源。
2. 身份冒用与账号滥用:通过虚假身份注册、一人多号、账号转借代抢等方式规避监管,传统账号密码体系无法有效核验实际就诊人身份,号源倒买倒卖存在技术空间。
3. 号源流转机制存在安全短板:退号号源公开释放的模式易被黄牛精准捕捉并囤积,号源分配的公平性缺乏技术保障。
4. 防护模式偏被动响应:原有防护以事后处置为主,缺乏对异常行为的事前预判与事中实时拦截,难以应对快速迭代的黄牛攻击手段。
三、全维度安全防护解决方案
(一)业务逻辑安全重构:从源头封堵号源囤积漏洞
1. 智能候补挂号机制:优化号源流转安全逻辑
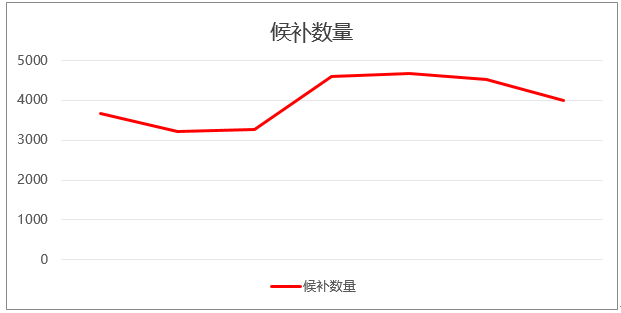
针对退号号源易被黄牛抢占的业务逻辑漏洞,创新上线智能候补挂号功能,重构号源分配的安全规则:号源约满后,患者可通过自费缴费提交候补申请,进入公平排序队列;当出现退号时,系统自动按候补顺序完成号源分配,退号号源不再进入公开池释放。
该机制通过业务逻辑层面的安全设计,从根本上切断了黄牛批量囤积号源的路径,实现号源流转全程可追溯、分配过程零人工干预,保障优质医疗资源向真实就医需求倾斜。统计分析得出,平均单周候补挂号总人次数超 20000 次,覆盖全院主要科室,累计候补成功超 3000余人次。
2. 多因子身份核验体系:强化身份真实性管控
引入人脸识别技术,构建 “身份信息 + 人脸特征” 双因子身份认证机制,将患者人脸生物特征与身份证号、姓名等身份信息进行强绑定,建立唯一医疗身份账户,从源头杜绝虚假身份挂号、一人多号等身份欺诈行为。
针对未成年、高龄及特殊就医群体,配套推出监护人、陪诊人授权核验模式,在严格落实身份核验要求的同时,保障特殊群体就医的连续性与便捷性。截至统计周期,累计完成人脸核验 10000余人次,身份核验准确率与覆盖范围同步提升。
3. 分级授权陪诊机制:平衡安全管控与服务体验
优化陪诊人功能的安全规则,实施分级身份核验策略:
· 18-60 周岁患者强制本人人脸验证,确保就诊人身份与挂号身份一致;
· 18 周岁以下、60 周岁以上患者可由陪诊人代为完成人脸核验,兼顾特殊群体就医便利性。
同时设定账号就诊人数量上限,单个系统账号最多添加 5 名就诊人,从账号权限层面限制号源批量抢占行为,防范账号滥用风险。
(二)API 与应用安全防护:筑牢自动化攻击拦截屏障
1. 接口频率校验:实施 API 访问速率管控
针对黄牛利用脚本高频查询号源、批量抢号的攻击行为,新增挂号接口频率校验规则:对同一账号或同一操作主体的查号、挂号类接口请求进行频次监测,1 分钟内连续请求达到阈值时,系统自动将其纳入风险管控名单,限制相关功能使用。
黑名单限制时长支持后台灵活配置(1 小时至数天),到期自动解封,既对恶意行为形成有效震慑,又最大限度降低对正常用户的影响,实现精准防护与用户体验的平衡。
2. 自动化攻击专项防控:精准识别脚本抢号行为
构建自动化攻击专项防护机制,针对脚本抢号、绕过前端直接调用接口等典型攻击手段,通过特征识别、行为分析、人机验证等多重技术组合,实现恶意攻击的精准识别与坚决阻断,从技术层面切断自动化抢号渠道,有效遏制各类恶意刷号、抢号行为。
3. 微信唯一标识强绑定:加固账号身份唯一属性
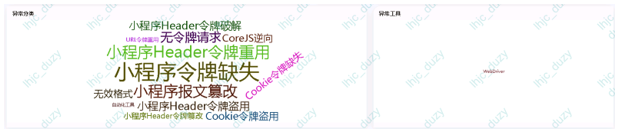
依托微信小程序用户唯一标识的不可篡改特性,将其作为账号的 “专属身份锚点”,强化账号与实际使用人的绑定关系。新增手机号变更安全规则:患者系统账号更换绑定手机号时,必须重新完成人脸识别核验,有效防范账号盗用、违规代抢等风险,保障账号身份的唯一性与安全性。
(三)安全运营闭环:建立事前 - 事中 - 事后全周期防护
1. 事前预警:行为画像建模,主动识别风险
推动安全防护能力与小程序业务深度融合,持续采集患者挂号时段、操作时长、访问频率等核心行为数据,构建正常就医行为基线与用户画像,为异常行为识别、风险预判提供数据支撑,推动防黄牛工作从 “被动封堵” 向 “主动预防” 转型。
2. 事中管控:实时监测拦截,快速响应攻击
建立异常访问 7×24 小时实时监测机制,对高频次请求、非人类操作特征、异常访问路径等行为进行实时识别,在攻击行为生效前主动触发风险验证、访问拦截等处置措施。据7月份监测数据统计,平均单周成功阻断各类异常请求 18 万余次,有效保障挂号系统稳定运行。
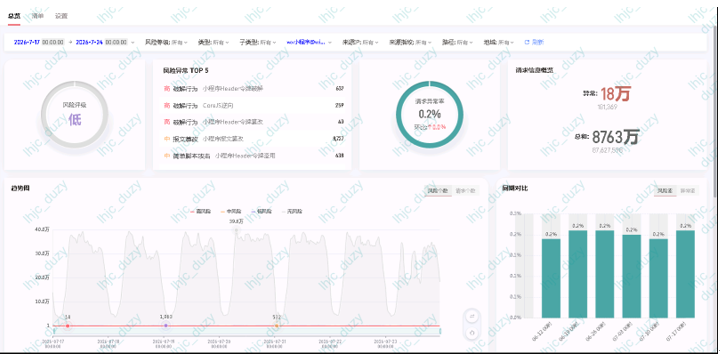
3. 事后优化:威胁复盘迭代,持续升级防护
建立常态化安全复盘机制,定期统计全周期防护数据,深入分析黄牛、黑客的新型攻击技术与行为特征,针对性优化防护策略、迭代技术规则,持续升级防护体系,形成 “事前预防 - 事中管控 - 事后优化” 的闭环安全运营机制,确保防黄牛防护能力长效迭代、动态适配。
四、防护成效与价值
1. 业务安全成效显著:通过智能候补、身份核验、接口管控等多重手段,号源公平分配得到技术保障,黄牛批量抢号、囤号倒号行为得到根本性遏制,真实患者挂号成功率与就医公平感显著提升。
2. 网络安全能力升级:构建了覆盖业务逻辑、应用接口、账号身份、运营管理的全方位防护体系,自动化攻击拦截能力大幅提升,平均单周阻断异常请求 18 万余次,挂号系统抗攻击能力与运行稳定性显著增强。
3. 服务体验同步优化:在强化安全管控的同时,通过分级核验、陪诊授权、自动候补等设计,兼顾了普通患者与特殊群体的就医便捷性,实现安全防护与服务质量双向提升。
4. 长效机制基本形成:闭环式安全运营体系确保防护策略可迭代、攻击手段可应对,为医院长期防范黄牛违规行为、保障医疗秩序提供了可持续的技术与机制支撑。
5.
五、案例启示
本案例是医疗行业 “业务安全 + 网络安全” 融合建设的典型实践,其核心价值在于跳出单纯的技术封堵思路,通过业务逻辑优化、身份体系加固、接口安全管控、运营闭环迭代的多维组合,构建了适配医疗场景的全链路防黄牛安全体系。该模式既有效解决了号源公平分配的民生问题,也为医疗机构应对线上业务欺诈、自动化攻击等安全风险提供了可复制、可推广的建设路径。
中国医科大学附属盛京医院
2026年7月31日

